⚠️ Disclaimer
Questo articolo è destinato esclusivamente a scopi educativi e di sensibilizzazione alla sicurezza informatica. Esamina le implicazioni per la sicurezza della clonazione di software basata sull’intelligenza artificiale, inclusa la replica di applicazioni ampiamente utilizzate, come Adobe e Microsoft Office, e i potenziali rischi derivanti da software clonato contenente payload dannosi. Il suo obiettivo è aiutare le organizzazioni a comprendere le minacce emergenti e a prendere decisioni informate in materia di sicurezza informatica. Non promuove il reverse engineering non autorizzato, la pirateria informatica né l’uso improprio dei marchi di terze parti.
E se domani qualcuno potesse ricostruire una parte significativa del software che utilizzi ogni giorno, senza partire dal codice sorgente originale?
I recenti progetti di ricostruzione software assistita dall’intelligenza artificiale, come le iniziative che cercano di replicare funzionalità tipiche delle applicazioni Adobe, e strumenti di reverse engineering assistito da agenti AI come REA (Reverse Engineer Anything) stanno portando alla ribalta una questione che va ben oltre la programmazione: quanto è facile oggi comprendere, replicare e potenzialmente alterare un software legittimo?
Non significa che l’IA possa clonare perfettamente qualsiasi applicazione, né che REA trasformi automaticamente un programma in una copia completa del suo originale. Significa, però, che la combinazione di generazione del codice, analisi automatizzata e reverse engineering sta modificando le competenze e le risorse necessarie per ricostruire il comportamento di un software.
Dal punto di vista della cybersecurity, questa evoluzione apre scenari da non sottovalutare: applicazioni contraffatte che imitano strumenti conosciuti, software apparentemente legittimo che nasconde funzionalità malevole e nuove difficoltà nel verificare l’integrità e la provenienza dei programmi installati.
La domanda, quindi, non è soltanto quanto velocemente l’IA possa ricreare un’applicazione. È anche quanto facilmente un utente possa confondere una replica convincente con un software autentico e affidabile.
Cos’è la clonazione software guidata dall’IA?
La clonazione del software guidata dall’IA consiste nell’utilizzare l’IA per ricreare o approssimare l’interfaccia, le funzionalità e i flussi di lavoro di un’applicazione. Un agente di IA può generare codice di base, sviluppare l’interfaccia utente, implementare funzionalità come filtri o livelli, correggere errori e velocizzare il debugging, consentendo di passare da un prototipo a un’alternativa sostanziale in meno tempo.
Ma ciò che un software fa non rivela come funziona al suo interno. Vedere la funzione “Gaussian Blur” sfocare un’immagine non permette di conoscere il suo algoritmo, le sue ottimizzazioni, la gestione dei bordi o il modo in cui interagisce con altre funzionalità. Questa differenza è particolarmente importante quando il codice sorgente originale non è disponibile.
1.1 Replica funzionale: ricreare funzionalità con l’IA
La replica funzionale si concentra sulle capacità, non sull’aspetto. Uno sviluppatore può ricreare i livelli, le maschere, i metodi di fusione e i filtri di un editor di immagini utilizzando un’implementazione completamente nuova.
Gli agenti di programmazione basati sull’IA possono generare codice, implementare funzionalità, risolvere errori e testare casi limite. Tuttavia, osservare il comportamento di una funzionalità non rivela come funzioni internamente. Quando il codice sorgente non è disponibile, il reverse engineering può fornire informazioni più approfondite.
È qui che entra in gioco REA (Reverse Engineer Anything).Collega gli agenti di programmazione basati sull’IA agli strumenti di reverse engineering attraverso MCP e flussi di lavoro da riga di comando, consentendo di analizzare artefatti software e recuperare informazioni come pseudocodice, stringhe, simboli e relazioni tra porzioni di codice. Questi risultati supportano l’analisi tecnica del funzionamento interno del software.
L’IA aiuta a costruire; REA aiuta a investigare. REA non recupera automaticamente il codice sorgente completo, non produce una copia perfetta e non determina autonomamente se un software sia sicuro o dannoso. I risultati dipendono dal programma analizzato, dagli strumenti disponibili e dalle evidenze raccolte.
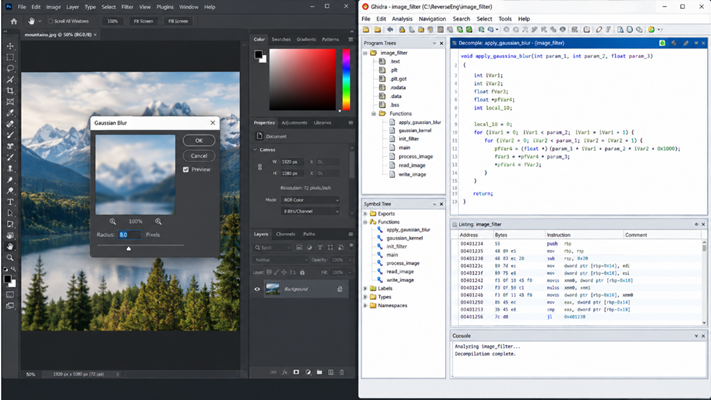
Fig. 1.1: Osservare l’interfaccia di Gaussian Blur vs. esaminarne l’implementazione sottostante (ad esempio, in Ghidra): ciò che si vede (a sinistra) vs. come funziona (a destra)
1.2 Imitazione dell’interfaccia: quando la familiarità genera fiducia
Questo approccio si concentra sull’aspetto, non sul motore.
Si riproducono menu familiari, barre degli strumenti, icone, scorciatoie da tastiera e layout dei pannelli. Per un’alternativa legittima, la familiarità è un vantaggio: riduce la curva di apprendimento. Gli utenti sanno immediatamente dove trovare lo strumento pennello o il pannello dei livelli.
Ma la somiglianza visiva è un’arma a doppio taglio.
Un programma di installazione dall’aspetto familiare, ad esempio con un’icona in stile Ps e un nome come PhotoCraft, genera immediatamente fiducia in quanto richiama Photoshop. L’utente presume che provenga da un editore noto e che si comporti come previsto. Tuttavia, né l’icona, né il nome, né le dimensioni del file dimostrano l’autenticità, l’identità dell’editore o la sicurezza del software.
Oggi l’IA può generare questi elementi dell’interfaccia in tempi estremamente rapidi. Ma la somiglianza visiva non è una prova di autenticità.
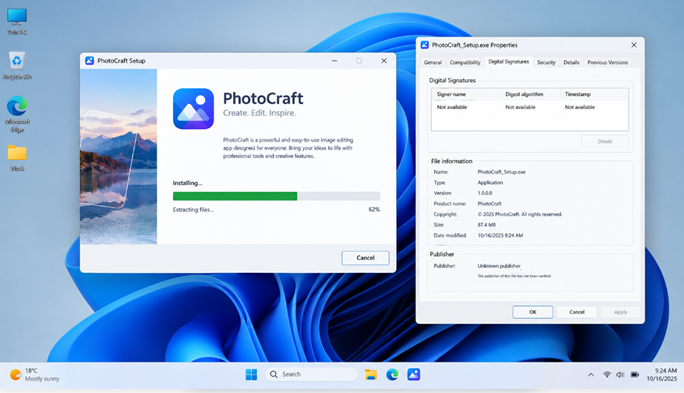
Fig. 1.2: Esempio: l’interfaccia del programma di installazione può sembrare familiare, ma in Proprietà > Firme digitali compare “Non disponibile” / “Editore sconosciuto”. Sconosciuto = non verificato.
1.3 Riutilizzo del codice e creazione di fork del software
Un terzo approccio consiste nel basarsi su codice già esistente.
Gli sviluppatori possono:
- Riutilizzare librerie o componenti open source.
- Creare un fork di un repository esistente e modificarlo/ampliarlo, nel rispetto della relativa licenza e delle sue condizioni.
Questo è fondamentalmente diverso dal ricreare software in modo indipendente attraverso l’osservazione o il reverse engineering. Nel riutilizzo del codice, si dispone del codice sorgente da leggere, modificare e utilizzare come base. Nella ricreazione indipendente, si osserva il comportamento del software e lo si reimplementa.
L’IA può supportare entrambi gli approcci: comprendere una base di codice esistente, effettuare il refactoring o implementare una nuova versione da zero.
È importante notare che: né il riutilizzo del codice né lo sviluppo indipendente sono intrinsecamente dannosi. Un progetto che assomiglia a un prodotto consolidato non è automaticamente una copia ingannevole. La valutazione dipende dalla provenienza, dal rispetto della licenza e dalle modalità con cui viene distribuito e mantenuto.
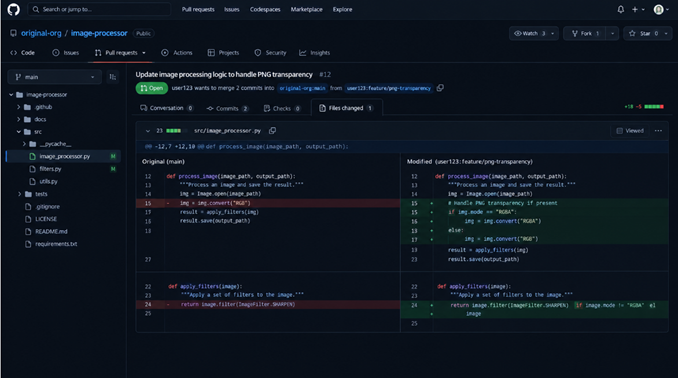
Fig. 1.3: Esempio di sviluppo trasparente: pull request aperta, differenze nel codice visibili e file di licenza presente, a differenza di file .exe distribuiti senza trasparenza.
1.4 Impersonificazione malevola: quando la clonazione diventa un rischio per la sicurezza
Il rischio emerge quando la familiarità viene sfruttata come arma.
Un aggressore può imitare il nome, il marchio, l’icona o il processo di installazione di un’applicazione affidabile per convincere gli utenti a installare software ingannevole, divulgare credenziali o concedere autorizzazioni indesiderate. L’involucro assomiglia al tuo marchio preferito, ma ciò che contiene è diverso.
L’IA può accelerare la creazione di queste imitazioni, generando interfacce utente e configurando programmi di installazione, ma l’impersonificazione malevola non richiede necessariamente l’IA e l’utilizzo dell’IA per ricreare un software non rende automaticamente malevolo un progetto.
Il fattore determinante è l’inganno combinato con comportamenti che gli utenti non intendevano consapevolmente autorizzare. Ad esempio, un’applicazione che sembra un editor di immagini, ma esegue silenziosamente operazioni in background.
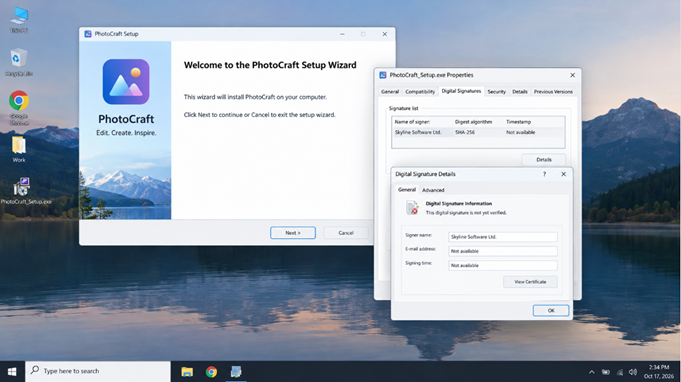
Fig. 1.4: Anche quando compare il nome di un firmatario (ad es. Skyline Software Ltd.), se la firma digitale risulta “Non verificata / Non disponibile”, la fiducia non è stabilita.
Ricreare ciò che ci è familiare è ormai facile: verificare ciò che installiamo realmente è la vera competenza.
Come funziona realmente la clonazione del software guidata dall’IA?
La ricreazione del software guidata dall’IA passa tipicamente da un prompt scritto a un’applicazione che può essere compilata e testata. Gli agenti di programmazione basati sull’IA possono accelerare lo sviluppo generando file di progetto, creando componenti dell’interfaccia, implementando funzionalità e contribuendo alla risoluzione degli errori di programmazione. Tuttavia, una versione funzionante non significa automaticamente che l’applicazione riproduca il software originale in modo accurato o sicuro.
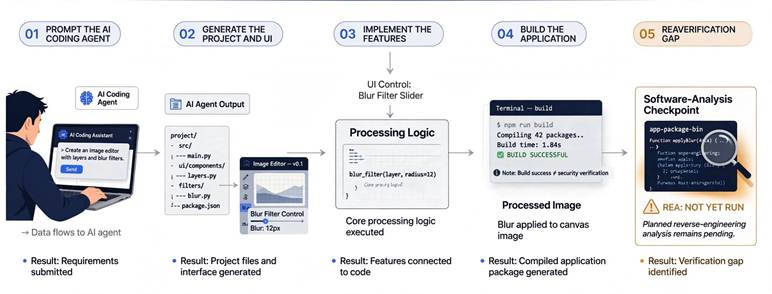
Step 1 - Fornire un prompt all’agente di programmazione basato sull’IA
Il processo inizia quando uno sviluppatore fornisce a un agente di programmazione basato sull’IA una descrizione dell’applicazione che desidera creare. Il prompt può specificare l’interfaccia desiderata, le funzionalità principali, il framework di sviluppo e il comportamento previsto. Quanto più chiaramente vengono definiti i requisiti, tanto più facilmente sarà possibile valutare il risultato generato.
Step 2 - Generare il codice di base e l’interfaccia utente
L’IA genera la struttura iniziale del progetto, i file di configurazione, i componenti dell’interfaccia e il codice di supporto. Nel caso di un’applicazione per l’elaborazione delle immagini, ciò potrebbe includere un’area di lavoro, una barra degli strumenti, un pannello dei livelli, i controlli dei filtri e le opzioni per importare file. In questa fase, l’interfaccia può apparire convincente, anche se alcuni controlli potrebbero non svolgere ancora le funzioni previste.
Step 3 - Implementare funzionalità come livelli e filtri
Lo sviluppatore chiede quindi all’IA di implementare le funzionalità effettive dell’applicazione. Ad esempio, un pannello dei livelli deve consentire agli utenti di selezionare e riordinare i livelli, mentre un filtro di sfocatura deve elaborare l’immagine e produrre l’effetto visivo previsto. Lo sviluppatore esamina il codice generato, collega l’interfaccia alla logica sottostante e corregge eventuali errori di implementazione.
Step 4 - Compilare l’applicazione
Una volta integrati i componenti, lo sviluppatore esegue il comando di compilazione appropriato per compilare il progetto o creare il pacchetto di installazione. In questo esempio illustrativo, il risultato indica 42 pacchetti e una compilazione completata con successo in 1,84 secondi.
Ciò conferma che il processo di compilazione è stato completato correttamente. Non dimostra che tutte le funzionalità funzionino correttamente, che l’applicazione corrisponda al software originale o che il pacchetto risultante sia sicuro da installare.
Step 5 - Individuare ciò che manca nella verifica tramite REA
Il flusso di lavoro mostra l’avviso “REA: non ancora eseguito”. Ciò significa che, nel processo illustrato, l’analisi REA prevista non è ancora stata eseguita. Di conseguenza, questa specifica fase di analisi rimane incompleta.
Ove appropriato e legalmente consentito, l’analisi di reverse engineering può aiutare a esaminare gli artefatti software disponibili e a individuare differenze nell’implementazione. Tuttavia, REA è uno strumento di supporto all’analisi, non una soluzione autonoma per verificare la sicurezza del software. Non è necessario per ogni progetto di ricreazione software e la sua assenza, da sola, non dimostra che l’applicazione generata sia dannosa.
Creare una copia è solo l’inizio: ciò che conta è verificare cosa fa, da dove proviene e se è sicura.
Il caso di studio ArtCraft: software assistito dall’IA e la questione della clonazione
ArtCraft offre un esempio illustrativo di applicazioni che coprono flussi di lavoro creativi, di produttività e tecnici associati a software noti di Adobe, Microsoft, Figma e Autodesk.
ArtCraft Applications vs. Familiar Software
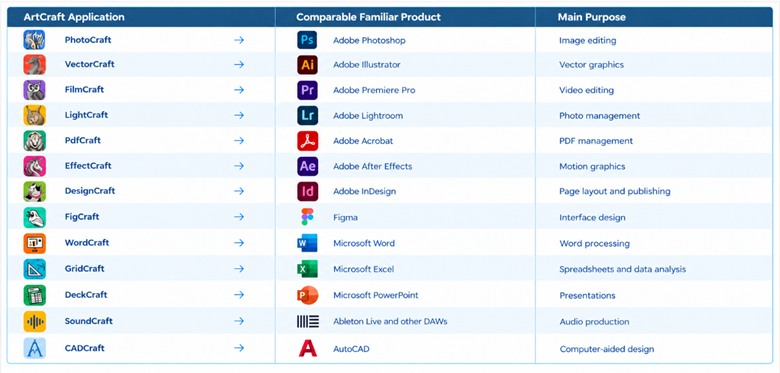
Source: ArtCraft official applications directory.
I confronti descrivono le categorie di software a cui le applicazioni sono destinate, non un’equivalenza verificata delle funzionalità né la presenza di codice copiato. I confronti funzionali sono illustrativi e non dimostrano che un’applicazione sia un clone o sia dannosa.
Cosa significa questo per l’affidabilità del software?
Interfacce o funzionalità simili non dimostrano che un’applicazione sia una copia esatta, contenga codice sorgente copiato o sia dannosa. Le alternative legittime possono offrire flussi di lavoro familiari attraverso implementazioni indipendenti.
Il rischio per la sicurezza emerge quando un software dichiara falsamente la propria provenienza, contiene funzionalità non autorizzate o proviene da un canale di distribuzione non affidabile. Prima di considerare attendibile un’applicazione, le organizzazioni dovrebbero verificare l’identità dell’editore, l’integrità del software, le dipendenze, le autorizzazioni e il comportamento durante l’esecuzione.
Key Takeaway: ArtCraft illustra la somiglianza tra categorie di software, non una clonazione malevola confermata. Per determinare se un’applicazione non è sicura, sono necessarie evidenze tecniche specifiche e indipendenti.
Evidenze dal mondo reale: l’IA e il crescente problema della fiducia nel software
La clonazione del software guidata dall’IA non introduce una minaccia del tutto nuova. Da tempo i criminali informatici si spacciano per applicazioni legittime e compromettono le catene di fornitura del software. L’IA aggiunge un’ulteriore dimensione, accelerando lo sviluppo del software e creando nuovi rischi.
Tuttavia, i cloni malevoli, i download che si spacciano per legittimi e le dipendenze compromesse sono minacce distinte, e non tutti gli incidenti coinvolgono l’IA. I seguenti casi illustrano come software apparentemente legittimo possa diventare uno strumento per condurre attacchi informatici.
Fake Claude Installers and AI Browser Extensions - 2026
Sophos ha documentato campagne che impersonavano prodotti di IA, tra cui Claude, per indurre gli utenti a eseguire comandi dannosi mascherati da istruzioni di installazione. In un caso, un falso programma di installazione ha distribuito un loader malware; campagne correlate hanno diffuso LummaStealer, un malware progettato per sottrarre informazioni.
Sophos ha inoltre analizzato una falsa estensione per browser di Perplexity, installata da quattro clienti. L’estensione dirottava le ricerche effettuate tramite il browser e trasmetteva i dati di navigazione a un’infrastruttura controllata dagli aggressori.
Gli aggressori hanno copiato l’identità e l’aspetto di strumenti di IA familiari per far apparire affidabili programmi di installazione ed estensioni dannosi.
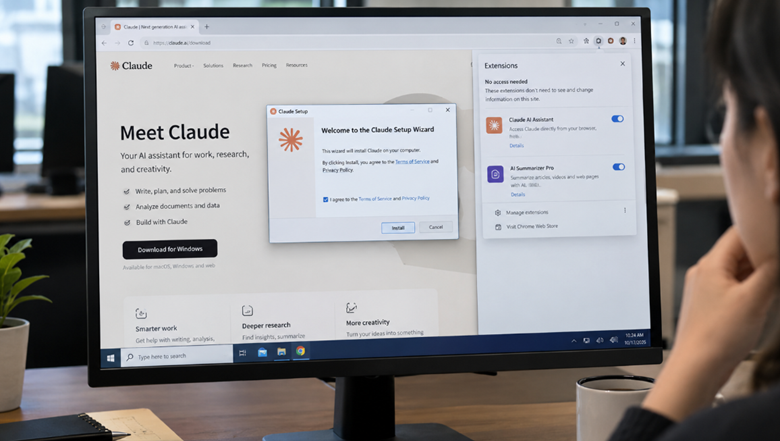
Source: Sophos - Fake AI, Real Malware
AI-Assisted Malware Development - 2026
Sophos ha indagato su un incidente che ha coinvolto un’organizzazione di servizi finanziari, nel quale un aggressore ha distribuito un trojan ad accesso remoto (RAT) personalizzato che utilizzava Slack per il comando e controllo. Gli investigatori hanno recuperato il codice sorgente e la cronologia del repository, che mostravano come un operatore umano avesse sviluppato lo strumento con l’aiuto di un agente di programmazione basato sull’IA.
Il malware supportava l’esecuzione di comandi da remoto e le operazioni sui file, dimostrando come lo sviluppo assistito dall’IA possa aiutare gli aggressori a creare software dannoso personalizzato. Questo caso riguardava la creazione di malware assistita dall’IA, non un’applicazione commerciale clonata.
Un aggressore ha utilizzato un agente di programmazione basato sull’IA per contribuire allo sviluppo di malware, illustrando un rischio diverso ma correlato, derivante dallo sviluppo del software abilitato dall’IA.
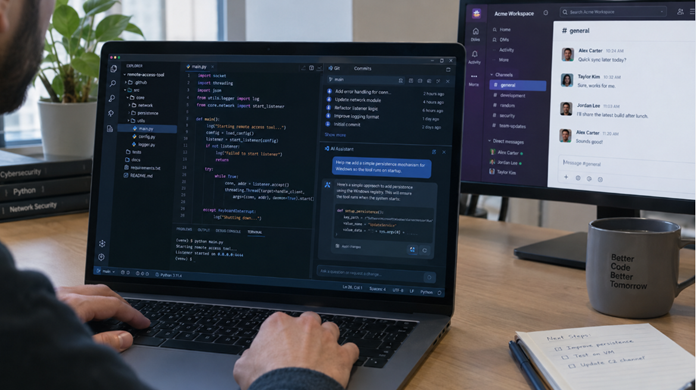
Source: Sophos - Fake AI, Real Malware
Questi incidenti non dimostrano che ogni applicazione falsa sia stata generata dall’IA o che ogni clone di software sia dannoso. Dimostrano perché l’identità del software, l’autenticità dell’editore e l’integrità del codice debbano essere verificate, anziché giudicate esclusivamente in base all’aspetto.
Che cosa può effettivamente rubare un clone di software dannoso?
Un clone di software dannoso può esporre più delle informazioni che gli utenti inseriscono nell’applicazione stessa. A seconda delle sue capacità, delle autorizzazioni ricevute, del sistema operativo e del livello di accesso dell’utente, può mettere a rischio dati sensibili, sessioni degli account e sistemi aziendali.
Tuttavia, non tutte le applicazioni dannose possono accedere a ogni elemento di un dispositivo. L’impatto effettivo dipende dagli accessi dell’applicazione, dai controlli di sicurezza in atto e dagli obiettivi dell’aggressore.
Credenziali e dati di autenticazione
Le applicazioni dannose che interagiscono con le procedure di accesso, i browser o i servizi di autenticazione possono esporre password, token di autenticazione accessibili o credenziali archiviate in file che sono in grado di leggere. Il materiale di autenticazione sottratto può consentire agli aggressori di accedere agli account senza dover inserire ripetutamente la password della vittima.
Il rischio: un’applicazione compromessa può compromettere la sicurezza degli account anche quando gli utenti credono di interagire con un software legittimo.
File personali e aziendali
Un clone dannoso può abusare degli accessi ai file di cui dispone per esporre informazioni sensibili, tra cui:
- Fotografie personali e documenti privati.
- Dati dei clienti, rapporti finanziari e contratti.
- Presentazioni interne e documentazione aziendale.
- Codice sorgente proprietario e file tecnici.
Le possibili conseguenze includono fughe di dati, violazioni della privacy, problemi normativi e danni finanziari o reputazionali.
Dati del browser e sessioni attive
Le applicazioni dannose o le estensioni del browser dotate di autorizzazioni sufficienti possono monitorare determinate attività di navigazione, interagire con i contenuti web o esporre informazioni accessibili sulle sessioni. I limiti di sicurezza del browser e le impostazioni delle autorizzazioni influiscono su ciò a cui possono accedere.
Il rischio: gli aggressori possono prendere di mira le sessioni autenticate per accedere agli account senza fare affidamento esclusivamente sulle password rubate.
Segreti degli sviluppatori e proprietà intellettuale
Le workstation degli sviluppatori sono spesso collegate a repository di codice sorgente, ambienti cloud e sistemi di distribuzione, il che le rende obiettivi preziosi. In base ai loro livelli di accesso, gli strumenti dannosi o le dipendenze compromesse possono esporre codice sorgente, chiavi API, credenziali dei repository, segreti cloud e documentazione tecnica interna.
Le credenziali di sviluppo compromesse possono inoltre creare opportunità per attacchi più ampi alla catena di fornitura del software.
La ricerca della Cloud Security Alliance sugli attacchi alla catena di fornitura degli strumenti di sviluppo basati sull’IA analizza rischi correlati che coinvolgono programmi di installazione dannosi, strumenti di sviluppo compromessi e pratiche non sicure nella gestione delle dipendenze.
Integrità e disponibilità del sistema
Il software dannoso può anche modificare file, interferire con applicazioni legittime, installare componenti indesiderati o compromettere il funzionamento del sistema, a seconda dei privilegi di cui dispone.
Il ripristino può richiedere l’isolamento dei dispositivi interessati, l’analisi delle attività sospette, la sostituzione delle credenziali esposte, il ripristino dei sistemi e la verifica degli account potenzialmente compromessi. Queste attività possono causare interruzioni operative, perdita di produttività e ulteriori costi per la risposta agli incidenti.
Key Takeaway: un clone di software dannoso può minacciare la riservatezza dei dati, la sicurezza degli account, l’integrità dei sistemi e la continuità operativa aziendale. L’impatto effettivo dipende da ciò a cui può accedere e da ciò che fa, non semplicemente da quanto sembri legittimo.
Come identificare un potenziale clone di software dannoso
Nessuna singola verifica può garantire che un software sia sicuro. Una valutazione affidabile combina la verifica dell'autore, la convalida della fonte di download, l'analisi delle autorizzazioni, i controlli tecnici e l'analisi del comportamento.
1. Verificare l'autore
Confermare l'identità dello sviluppatore tramite il sito web ufficiale e i canali ufficiali consolidati del fornitore. Se un'applicazione assomiglia a un prodotto noto, non bisogna presumere che sia ufficialmente affiliata al relativo fornitore.
2. Esaminare la fonte di download
Preferire i siti web ufficiali, i canali di distribuzione affidabili e i repository aziendali autorizzati. Prestare attenzione ai domini ingannevoli, ai reindirizzamenti imprevisti e alle pagine di download contraffatte. Anche le piattaforme di hosting legittime possono distribuire file non autorizzati o dannosi.
3. Esaminare le autorizzazioni
Verificare che le autorizzazioni richieste siano coerenti con la funzione dell'applicazione. L'accesso imprevisto a file sensibili, credenziali o sistemi aziendali richiede ulteriori verifiche, sebbene autorizzazioni ampie, da sole, non dimostrino un intento dannoso.
4. Verificare le firme digitali e l'integrità
Verificare le firme digitali e l'identità del fornitore, ove disponibili. Confrontare gli hash crittografici con i valori provenienti da una fonte attendibile. Una firma valida o un hash corrispondente conferma specifiche proprietà di integrità o identità, ma non garantisce che il software sia intrinsecamente sicuro.
5. Esaminare il comportamento dell'applicazione
Indagare eventuali accessi imprevisti ai file, processi insoliti, meccanismi di persistenza non giustificati e connessioni di rete sospette. Valutare questi elementi alla luce della funzione documentata dell'applicazione, poiché anche i software legittimi possono presentare comportamenti simili.
6. Valutare la manutenzione e la trasparenza
Esaminare la cronologia delle versioni, gli avvisi di sicurezza, l'attività degli sviluppatori, la documentazione sulla privacy e le procedure di gestione delle vulnerabilità. La scarsità di informazioni verificabili non dimostra che il software sia dannoso, ma può giustificare ulteriori controlli prima della sua distribuzione.
Come possono le organizzazioni proteggere il software prima dell'installazione
Le organizzazioni non dovrebbero affidarsi esclusivamente ai dipendenti per identificare i software dannosi. Un processo strutturato di sicurezza del software dovrebbe verificare le applicazioni prima dell'installazione, limitarne l'esecuzione e monitorarle durante tutto il loro ciclo di vita.
- Stabilire un catalogo dei software approvati
Mantenere un inventario delle applicazioni autorizzate, degli autori verificati, delle versioni approvate e dei responsabili aziendali. Preferire i canali di distribuzione ufficiali e gli strumenti di distribuzione gestita, prevedendo un'approvazione documentata per le eventuali eccezioni.
- Applicare il principio del privilegio minimo
Eliminare i privilegi amministrativi non necessari e concedere alle applicazioni esclusivamente le autorizzazioni richieste per le funzioni previste. Ciò limita i potenziali danni, ma non elimina i rischi relativi ai dati già accessibili a un utente o a un'applicazione.
- Implementare il controllo delle applicazioni
Utilizzare, ove appropriato, liste di applicazioni consentite, regole basate sull'autore, verifiche delle firme digitali e controlli sull'esecuzione degli script. Riesaminare regolarmente queste politiche per impedire l'esecuzione di software non autorizzato senza compromettere le legittime attività aziendali.
- Valutare il software prima della distribuzione
Combinare la scansione antimalware, la valutazione delle vulnerabilità, l'analisi delle dipendenze e l'analisi della composizione del software. Per le applicazioni a rischio più elevato, integrare questi controlli con l'analisi statica, i test in sandbox e il monitoraggio del comportamento di rete. Nessun singolo strumento di sicurezza può garantire che un'applicazione sia sicura.
- Mantenere una distinta dei materiali software (SBOM)
Utilizzare una SBOM per identificare i componenti software e le relative dipendenze, analizzare le vulnerabilità e determinare quali applicazioni potrebbero essere interessate da un componente compromesso. Verificarne l'accuratezza e mantenerla aggiornata. Una SBOM supporta la gestione del rischio, ma non certifica che il software sia sicuro.
- Proteggere lo sviluppo assistito dall'IA
Le organizzazioni che utilizzano strumenti di programmazione basati sull'IA dovrebbero applicare gli stessi standard di garanzia della sicurezza previsti per gli altri processi di sviluppo. I principali controlli includono:
- Esaminare il codice generato dall'IA prima di integrarlo nell'ambiente di produzione.
- Verificare le dipendenze e utilizzare registri di pacchetti approvati.
- Analizzare il codice sorgente, i pacchetti, i container e gli artefatti di compilazione.
- Proteggere le credenziali dei repository, le chiavi di firma e i segreti utilizzati per la distribuzione.
- Limitare le autorizzazioni degli agenti IA e delle pipeline CI/CD.
- Registrare la provenienza degli artefatti di compilazione e richiedere un'approvazione per le modifiche ad alto impatto.
Lo sviluppo assistito dall'IA dovrebbe migliorare la produttività senza aggirare le verifiche di sicurezza o i controlli sul rilascio.
- Verificare e monitorare gli aggiornamenti software
Convalidare le fonti degli aggiornamenti e le firme digitali degli autori, ove disponibili. Mantenere inventari delle versioni, monitorare gli avvisi di sicurezza e distribuire gli aggiornamenti attraverso processi controllati. Se un autore, un pacchetto o un meccanismo di aggiornamento viene compromesso, identificare tempestivamente i sistemi interessati e rimuovere o sostituire il software vulnerabile.
L'affidabilità del software deve essere stabilita attraverso la verifica dell'identità, l'installazione controllata, la visibilità sulle dipendenze e il monitoraggio continuo, non soltanto sulla base dell'aspetto o della reputazione.
Cosa fare se un'applicazione sospetta è già stata installata
Se si sospetta che un'applicazione sia dannosa, le organizzazioni dovrebbero contenere la minaccia, indagarne l'impatto e ripristinare in sicurezza l'ambiente interessato.
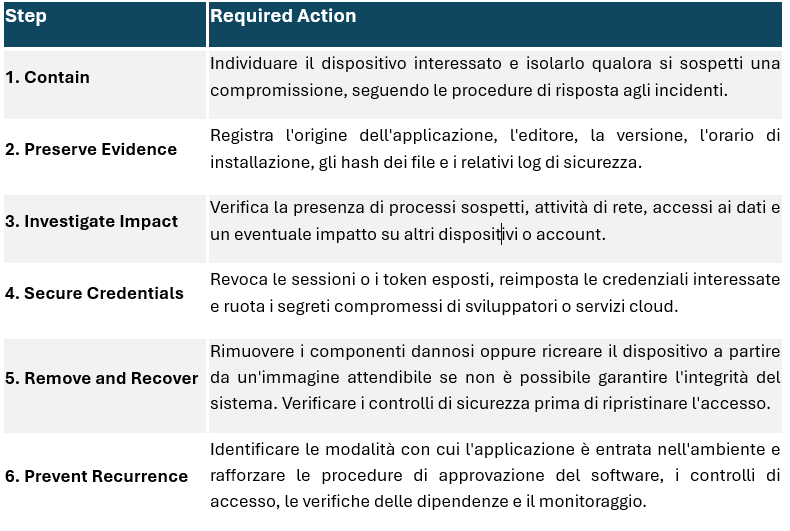
Nota importante: Conservare le prove pertinenti prima di intraprendere azioni che potrebbero distruggerle. Evitare di caricare file riservati o prove sensibili su servizi pubblici di scansione senza autorizzazione.
Dai cloni dannosi alla resilienza informatica: NG Security
La clonazione del software guidata dall'IA genera rischi che vanno oltre i download sospetti. Le organizzazioni devono valutare il proprio livello di sicurezza, analizzare le applicazioni potenzialmente dannose, monitorare le attività sospette e rispondere efficacemente agli incidenti di compromissione.
I servizi di cybersecurity di NG Security possono supportare queste attività attraverso:
Security Assessment: valutazione degli asset IT, dei controlli di sicurezza esistenti e delle vulnerabilità che possono aumentare l'esposizione alle minacce legate al software.
Security 360 SOC: monitoraggio continuo delle attività di rete e dei sistemi per identificare comportamenti sospetti e supportare un'indagine tempestiva sulle minacce e una risposta efficace.
Malware Analysis: analisi dei file sospetti attraverso tecniche statiche e dinamiche per contribuire a identificare funzionalità dannose e valutare il potenziale impatto.
Incident Management: supporto nelle attività di indagine, contenimento, mitigazione e ripristino in caso di compromissione dell'ambiente aziendale da parte di software dannoso.
Combinando queste capacità, le organizzazioni possono migliorare la visibilità sulle minacce, rafforzare i controlli di sicurezza e ridurre il potenziale impatto dei software dannosi.
Non lasciare che imitazioni software convincenti compromettano la sicurezza della tua organizzazione. Scopri come NG Security può contribuire a rafforzare il tuo livello di sicurezza informatica, analizzare le attività sospette e gestire i rischi emergenti legati al software.
Perché, quando un clone dannoso sembra identico all'originale, la fiducia non basta. La verifica è tutto.
Connect with NG Security per scoprire i suoi servizi e discutere le esigenze di sicurezza della tua organizzazione.