Governance
AI Act, NIS2, DORA, CRA, responsabilità e accountability nei board aziendali.

Lo scenario
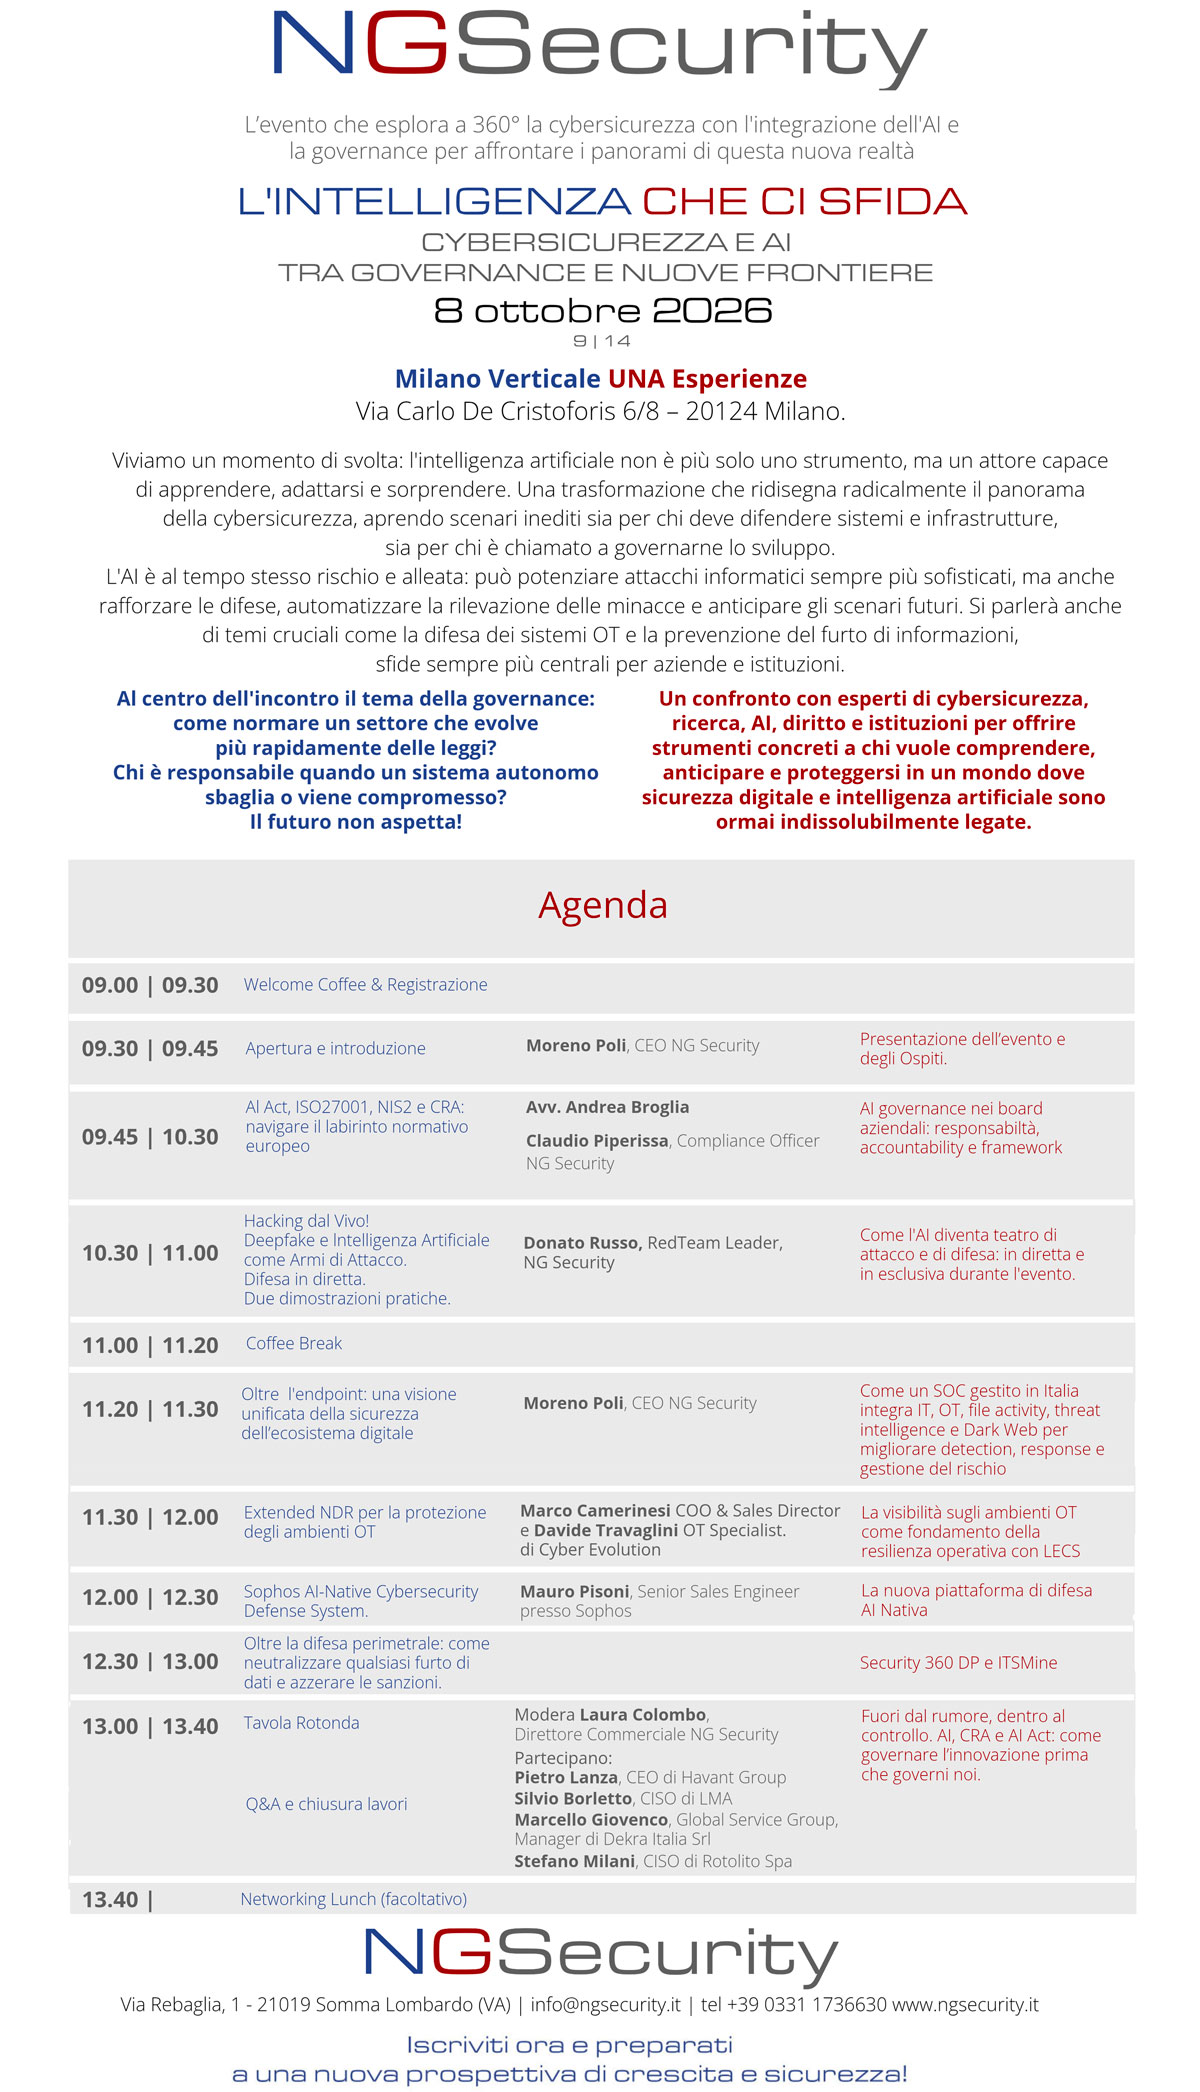
Viviamo un momento di svolta: l’intelligenza artificiale non è più soltanto uno strumento, ma un attore capace di apprendere, adattarsi e sorprendere.
Una trasformazione che ridisegna radicalmente il panorama della cybersicurezza, aprendo scenari inediti sia per chi deve difendere sistemi e infrastrutture, sia per chi è chiamato a governarne lo sviluppo.
L’AI è al tempo stesso rischio e alleata: può potenziare attacchi informatici sempre più sofisticati, ma anche rafforzare le difese, automatizzare la rilevazione delle minacce e anticipare gli scenari futuri.
Particolare attenzione sarà dedicata alla protezione dei sistemi OT – Operational Technology, sempre più esposti a minacce informatiche nei settori critici dell’energia, dell’industria e delle infrastrutture.
L’incontro approfondirà il contributo dell’intelligenza artificiale alla sicurezza di ambienti nei quali un attacco non colpisce soltanto i dati, ma anche la continuità operativa e la sicurezza fisica.
Al centro del confronto anche il tema della governance: come normare un settore che evolve più rapidamente delle leggi? Chi è responsabile quando un sistema autonomo sbaglia o viene compromesso?
Un confronto a 360 gradi con esperti di cybersicurezza, ricerca, diritto e istituzioni, per offrire strumenti concreti a chi vuole comprendere, anticipare e proteggersi.
Perché il futuro non aspetta.
AI Act, NIS2, DORA, CRA, responsabilità e accountability nei board aziendali.
Deepfake, attacchi basati sull’AI e nuove piattaforme di difesa AI-native.
Protezione integrata degli ambienti IT, OT e Medical.
Programma
Moreno Poli
CEO, NG Security
Presentazione dell’evento e degli Ospiti.
AI governance nei board aziendali: responsabilità, accountability e framework
Avv. Andrea Broglia
Claudio Piperissa, Compliance Officer NG Security
Difesa in diretta.
Due dimostrazioni pratiche.
Donato Russo
RedTeam Leader, NG Security
Come l’AI diventa teatro di attacco e di difesa: in diretta e in esclusiva durante l’evento.
Moreno Poli
CEO, NG Security
Come un SOC gestito in Italia integra IT, OT, file activity, threat intelligence e Dark Web per migliorare detection, response e gestione del rischio.
Marco Camerinesi
COO & Sales Director
Davide Travaglini
OT Specialist, Cyber Evolution
La visibilità sugli ambienti OT come fondamento della resilienza operativa con LECS.
Mauro Pisoni
Senior Sales Engineer presso Sophos
La nuova piattaforma di difesa AI Nativa.
Security 360 DP e ITSMine
Modera Laura Colombo
Direttore Commerciale, NG Security
Partecipano:
Pietro Lanza, CEO di Hayant Group
Silvio Borletto, CISO di LMA
Marcello Giovenco, Global Service Group,
Manager di Dekra Italia Srl
Stefano Milani CISO di Rotolito Spa
Fuori dal rumore, dentro al controllo. AI, CRA e AI Act: come governare l’innovazione prima che governi noi.